后量子密码迁移怎么做:先盘点协议与证书
后量子密码迁移不应从“批量更换算法”开始,而应先建立一份可验证、可更新的密码资产清单。安全架构师和技术管理者需要先回答:哪些证书、密钥、协议和系统正在使用公钥密码;它们保护的是身份……
 15052026-10-14 10:05阅读 428
关注网络安全、云安全、数据安全与等保合规,追踪安全事件、技术趋势与防御方案。
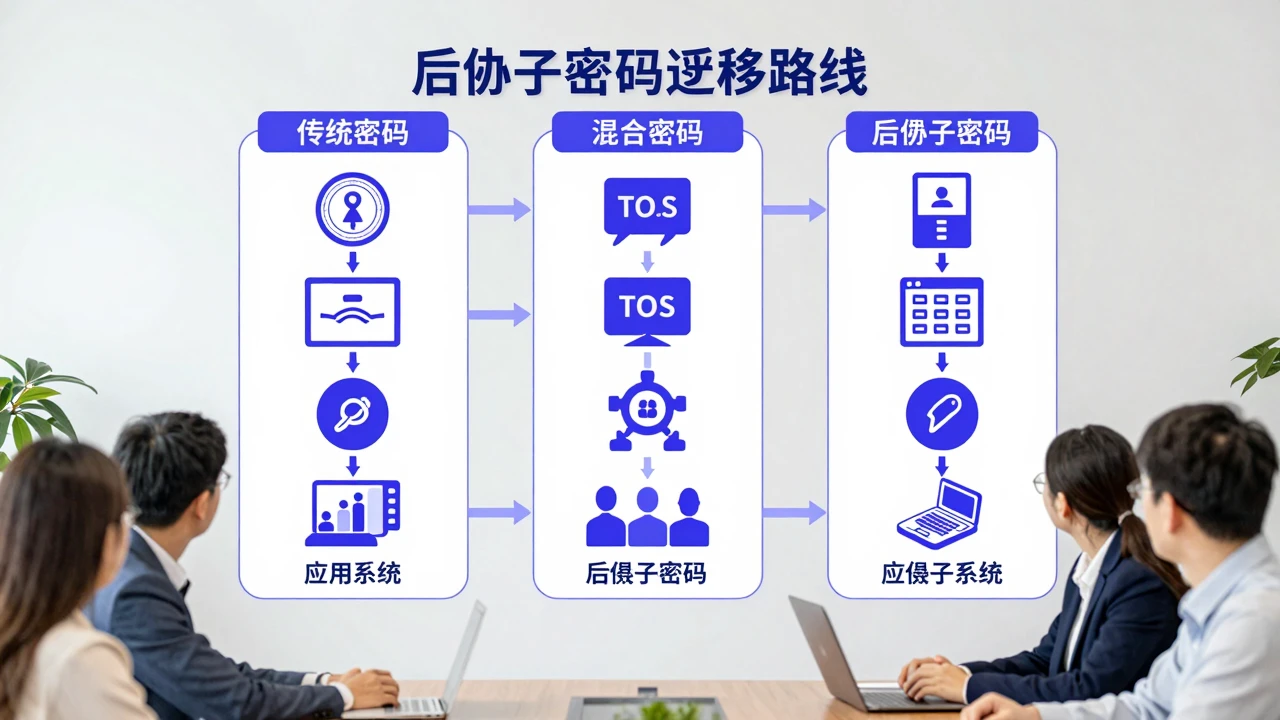
后量子密码迁移不应从“批量更换算法”开始,而应先建立一份可验证、可更新的密码资产清单。安全架构师和技术管理者需要先回答:哪些证书、密钥、协议和系统正在使用公钥密码;它们保护的是身份……
15052026-10-14 10:05阅读 428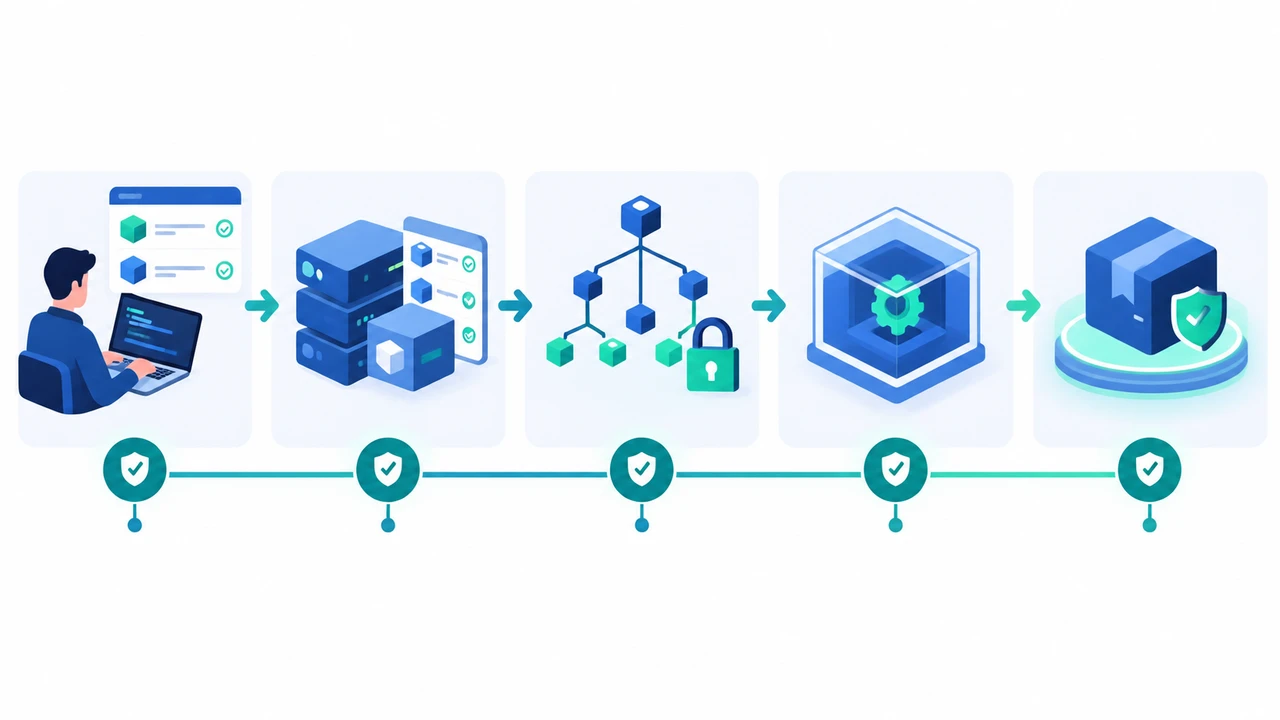
软件依赖投毒的防线不能只设在“安装依赖”这一步。恶意包可能在选包时被引入,也可能藏在间接依赖的更新里;即使下载的包没有变化,构建环境或发布环节仍可能被篡改。对团队更有效的顺序是:先……
25102026-10-13 09:15阅读 475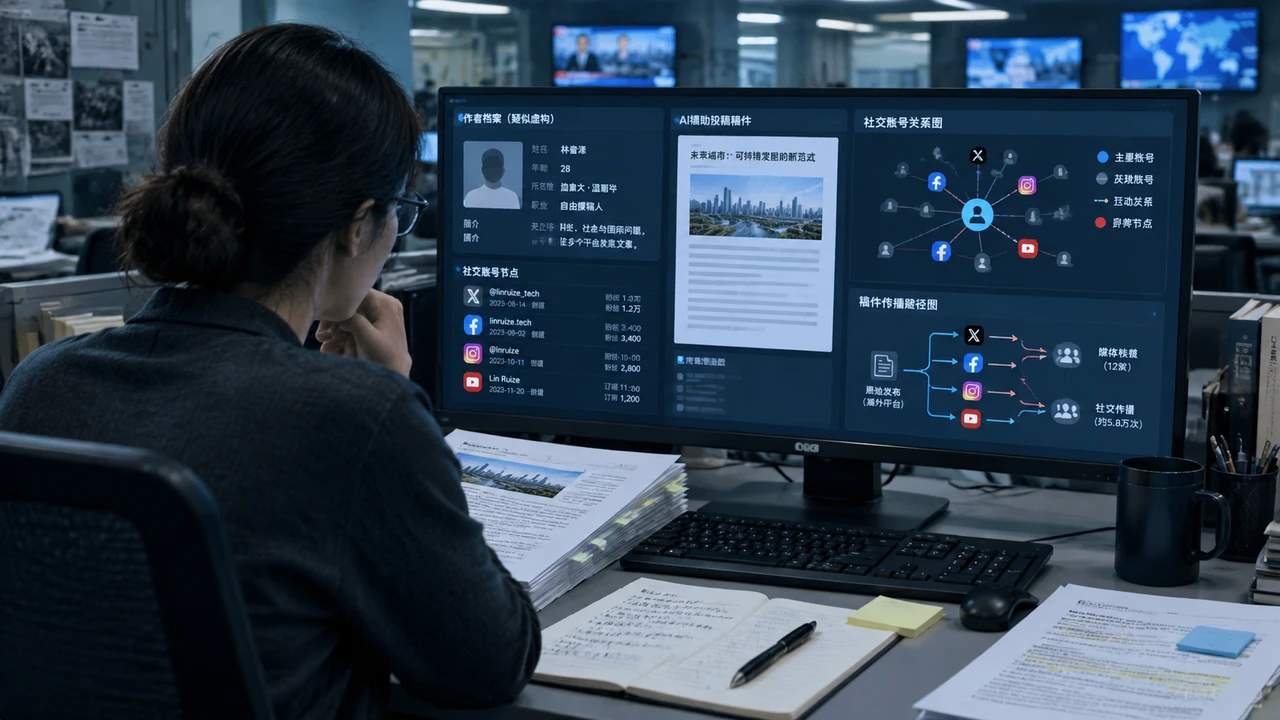
10月12日前后,“OpenAI”“冒充记者”“影响行动”成为多家科技与安全信息流里的高频词组。源头不是一篇孤立报道,而是OpenAI在10月8日的一次安全披露:该公司表示已封禁两……
34722026-10-12 17:19阅读 561
平台型企业每周甚至每天都在发版,而一次外部人工渗透测试的报价常被引用在单次约5万到15万元、交付周期2到4周之间。当发布节奏快过安全交付节奏,缺口就出现了:代码已经上线,报告还在路……
25102026-10-12 09:59阅读 276
本周微软正式将"执行容器"(Microsoft Execution Containers,简称 MXC)推向商用(generally available),为运……
25102026-10-12 09:19阅读 334
把一句话结论放在最前面:当AI代码审计智能体从独立扫描工具走向嵌入持续集成与持续部署流水线时,决定其价值的不是底层模型有多大,而是它能否被当作一套可量化验收的工程系统来评估——高质……
25102026-10-11 19:08阅读 180
后量子密码(PQC)迁移并不是一道等到量子计算机真正造出来才需要回答的题。对企业安全负责人、架构师与合规团队而言,真正的核心判断只有一句话:当敏感数据的保密年限,加上你完成密码体系……
34722026-10-06 00:04阅读 354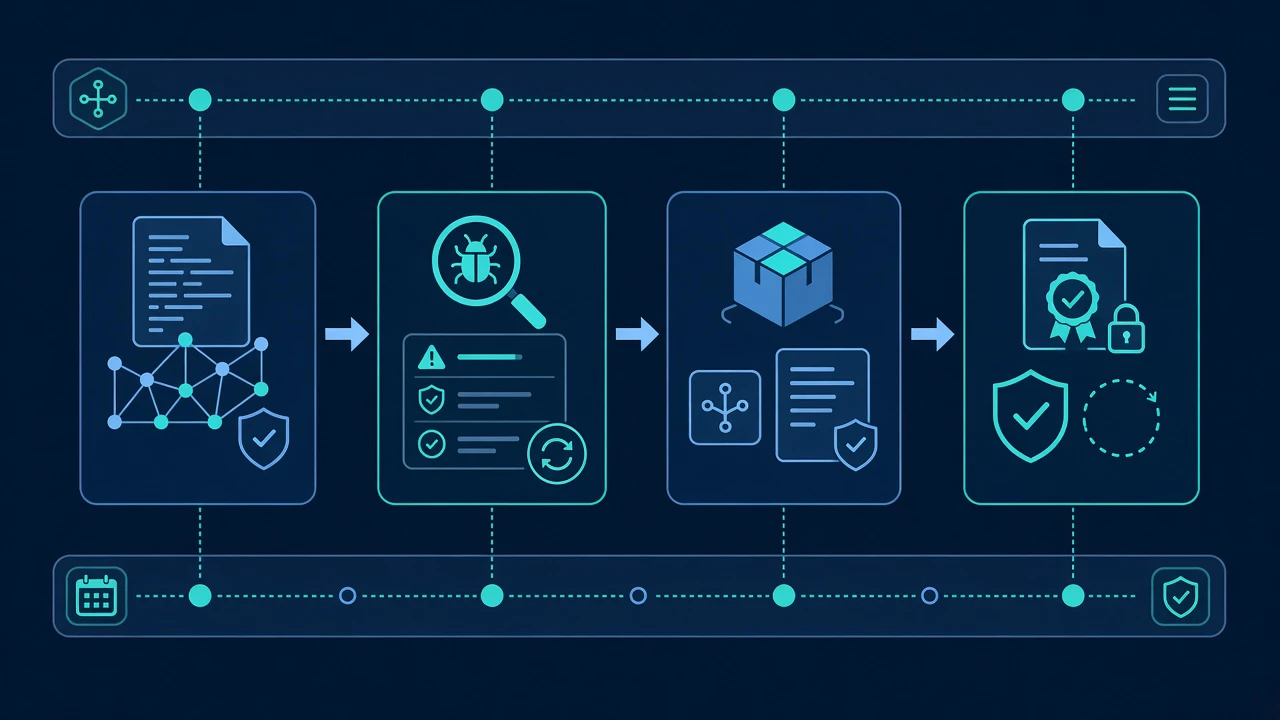
软件供应链安全要落地,关键不是单独生成一份软件物料清单(SBOM),而是把依赖识别、漏洞处置、构建记录和制品验签串成发布门禁。团队可以按代码依赖、构建过程、发布制品三个环节逐步实施……
25102026-09-27 18:41阅读 240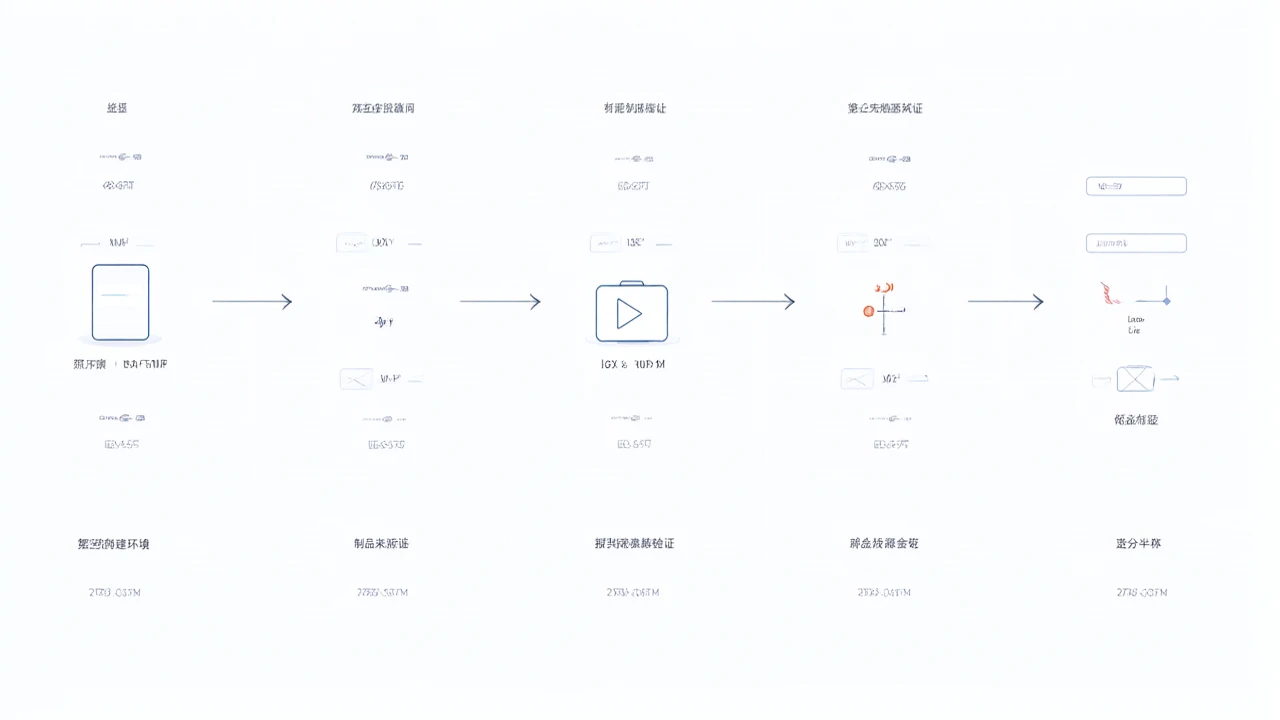
软件供应链安全的落地,关键不是多接几种扫描工具,而是把依赖识别、变更检查、构建保护和发布审批连成一条可执行的流程。工具只能提供风险信号,不能替团队作出安全保证;门禁也不宜一刀切,应……
34722026-09-27 10:06阅读 270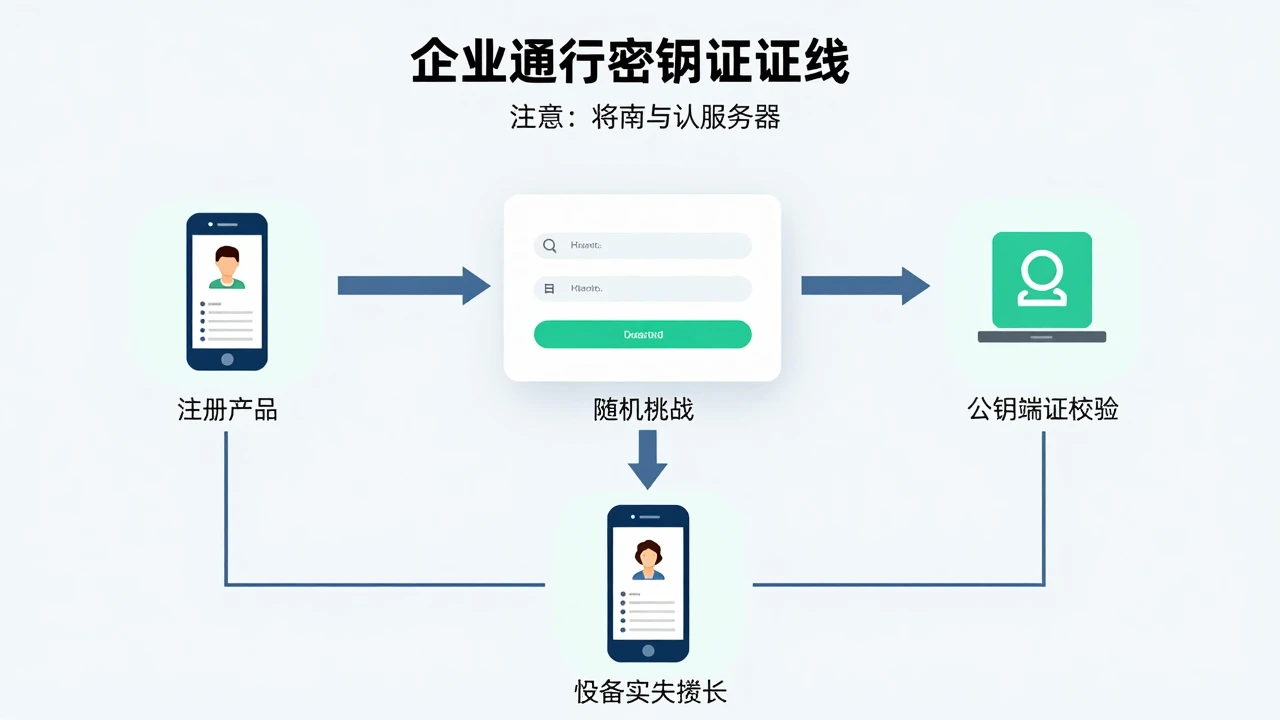
通行密钥不是把密码换成另一种字符串,而是改变登录系统验证身份的方式:用户用设备上的认证器完成操作,服务端验证与账号绑定的公钥凭证。企业部署的难点因此不只在登录页面,还包括终端与浏览……
25102026-09-26 17:51阅读 403