软件供应链安全怎么落地:从依赖清单到制品签名
软件供应链安全要落地,关键不是单独生成一份软件物料清单(SBOM),而是把依赖识别、漏洞处置、构建记录和制品验签串成发布门禁。团队可以按代码依赖、构建过程、发布制品三个环节逐步实施……
 25102026-09-27 18:41阅读 240
标签"供应链安全"下的所有文章
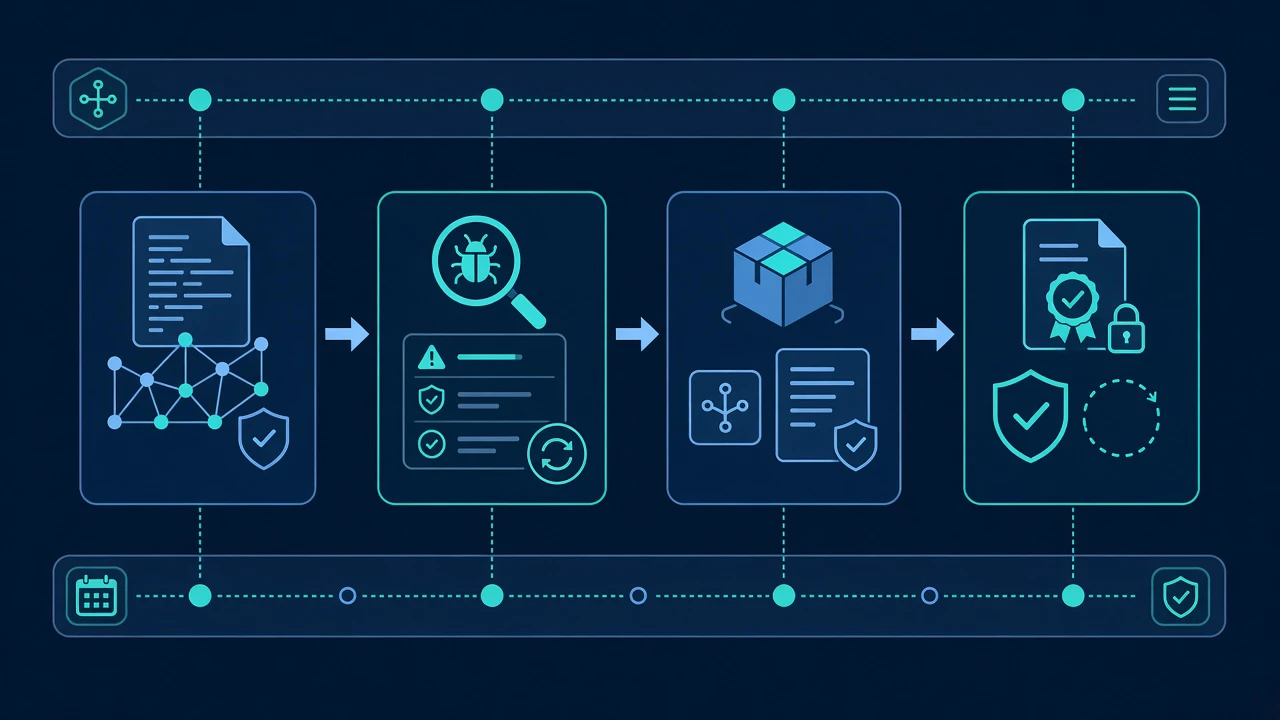
软件供应链安全要落地,关键不是单独生成一份软件物料清单(SBOM),而是把依赖识别、漏洞处置、构建记录和制品验签串成发布门禁。团队可以按代码依赖、构建过程、发布制品三个环节逐步实施……
25102026-09-27 18:41阅读 240
软件供应链安全的落地,关键不是多接几种扫描工具,而是把依赖识别、变更检查、构建保护和发布审批连成一条可执行的流程。工具只能提供风险信号,不能替团队作出安全保证;门禁也不宜一刀切,应……
34722026-09-27 10:06阅读 270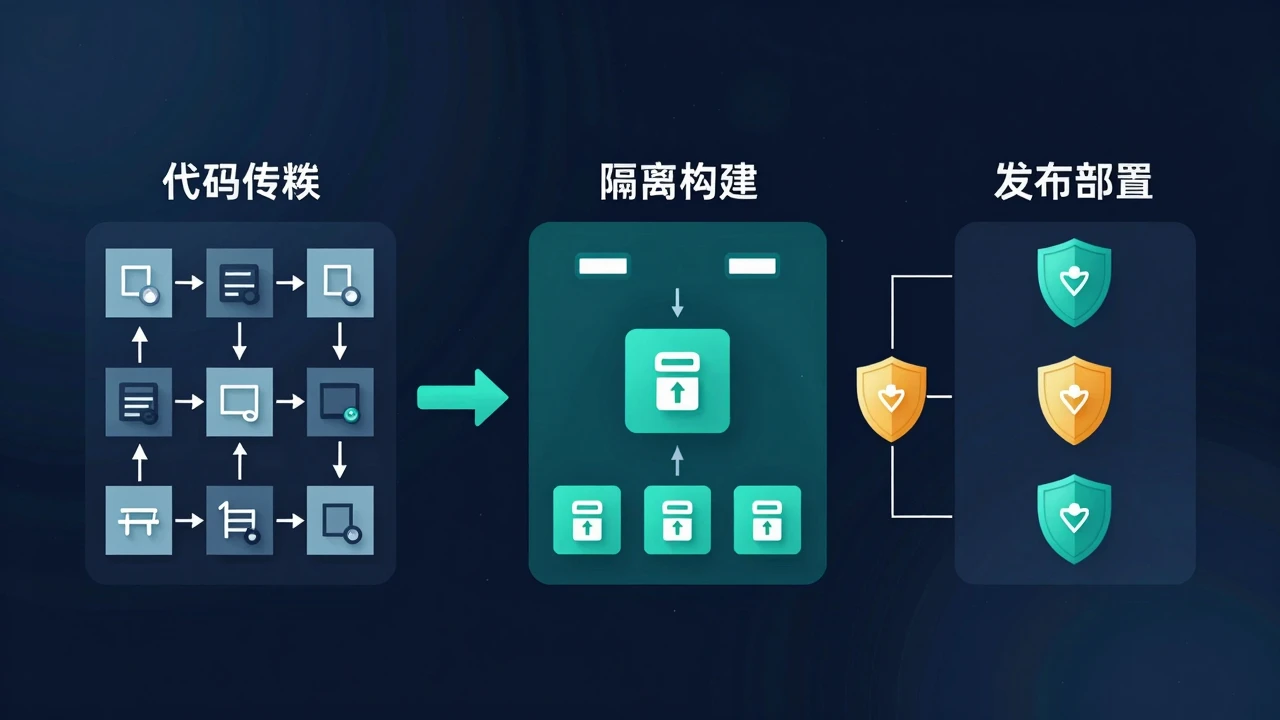
软件供应链安全的落地重点,不是一次性装上扫描工具,而是把依赖识别、构建过程留痕、发布产物验证和部署拦截连成一条可执行的控制链。建议先从依赖清单和高风险变更入手,再逐步为构建与发布增……
25102026-09-25 16:41阅读 421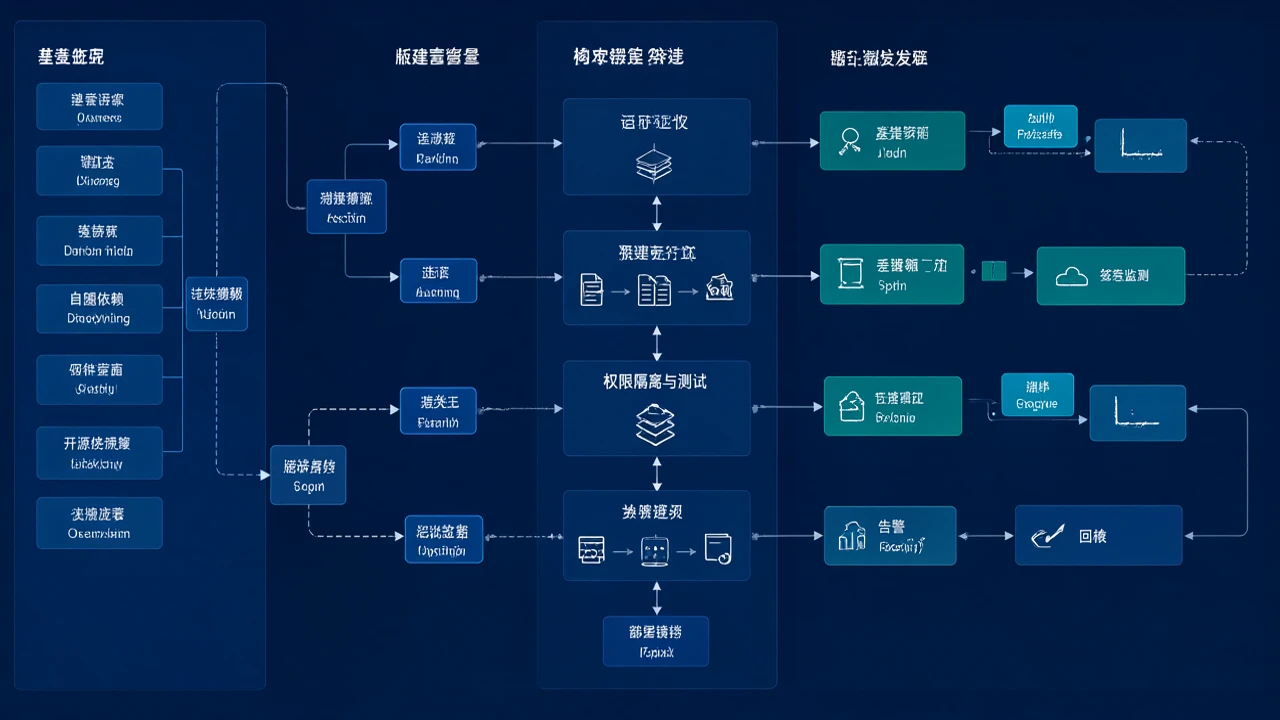
AI应用的供应链安全,已经不再只是检查代码仓库和依赖包是否存在漏洞。一个看似简单的智能客服、知识库问答或智能体系统,往往同时依赖基础模型、模型权重、开源框架、数据集、插件工具、容器……
34722026-09-22 22:54阅读 405
过去,企业谈云安全,往往先看网络边界:互联网入口是否有防火墙,应用是否经过网关,内外网是否完成隔离。进入云原生环境后,这套思路仍然重要,但已经不足以覆盖真实风险。容器会动态创建和销……
25102026-09-22 10:16阅读 153
软件供应链攻击早已不是停留在PPT上的概念。从SolarWinds事件中恶意代码被植入构建系统,到近期开源生态中频发的依赖混淆与投毒事件,攻击者的目光正从“攻破某个开发者电脑”转向……
15052026-09-21 21:16阅读 309
【软盟资讯·新闻导读】云原生应用的交付链条越来越长,代码、开源依赖、构建环境、容器镜像和部署配置中的任何一个环节,都可能成为生产风险入口。企业推进软件供应链安全,不能只购买扫描工具……
34722026-09-21 20:11阅读 428
【软盟资讯·新闻导读】云原生安全正在从“保护工作负载”转向“保护工作负载与算力流转过程”。容器镜像、运行时、服务间通信和算力调度不再是彼此独立的安全环节。对企业而言,2026年的关……
15052026-09-21 14:51阅读 392
【软盟资讯·新闻导读】近期围绕 AI 编程代理“技能”更新机制的安全讨论,暴露出企业开发流程中的新攻击面:一旦技能包、更新源或依赖链被劫持,攻击者可能把恶意指令带入代码生成、测试和……
15052026-09-19 18:36阅读 255
企业技术负责人评估 WebAssembly 组件模型时,真正要回答的不是“它是否比容器更快”,而是“它能否以可接受的成本,把不完全可信、跨语言或高频变化的代码安全地嵌入现有系统”。……
15052026-09-17 21:18阅读 241