云原生网络安全如何与算力基础设施协同:企业技术团队需要重新评估哪些防护边界?
过去,企业常把安全能力作为算力平台之外的一套“保护系统”:网络边界由防火墙负责,身份权限由统一认证系统负责,容器安全由安全团队负责,数据访问则交给数据库或存储系统管理。云原生工作负……
 15052026-09-21 18:00阅读 451
标签"信任边界"下的所有文章
过去,企业常把安全能力作为算力平台之外的一套“保护系统”:网络边界由防火墙负责,身份权限由统一认证系统负责,容器安全由安全团队负责,数据访问则交给数据库或存储系统管理。云原生工作负……
15052026-09-21 18:00阅读 451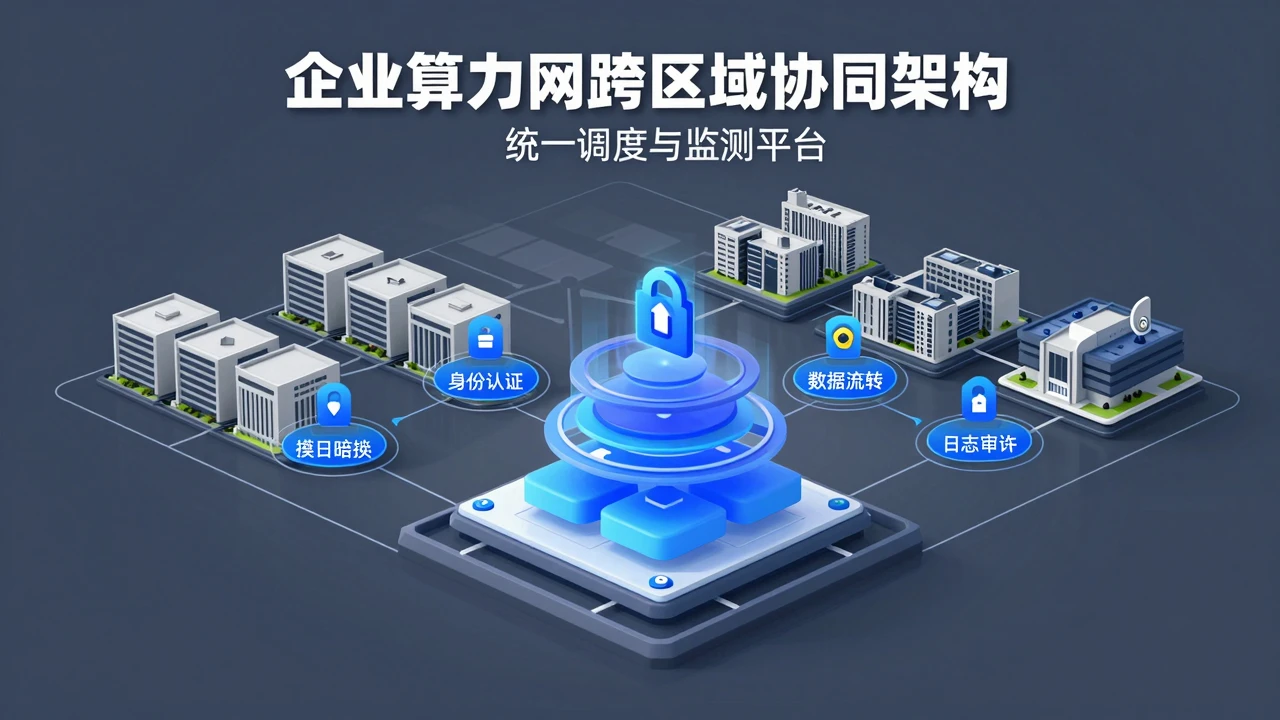
【软盟资讯·新闻导读】当算力从单一数据中心走向跨区域、异构资源统一调度,企业关注的重点不能只停留在“任务能否跑起来”和“资源利用率有多高”。全国一体化算力网安全保护相关技术文件已将……
34722026-09-20 16:02阅读 265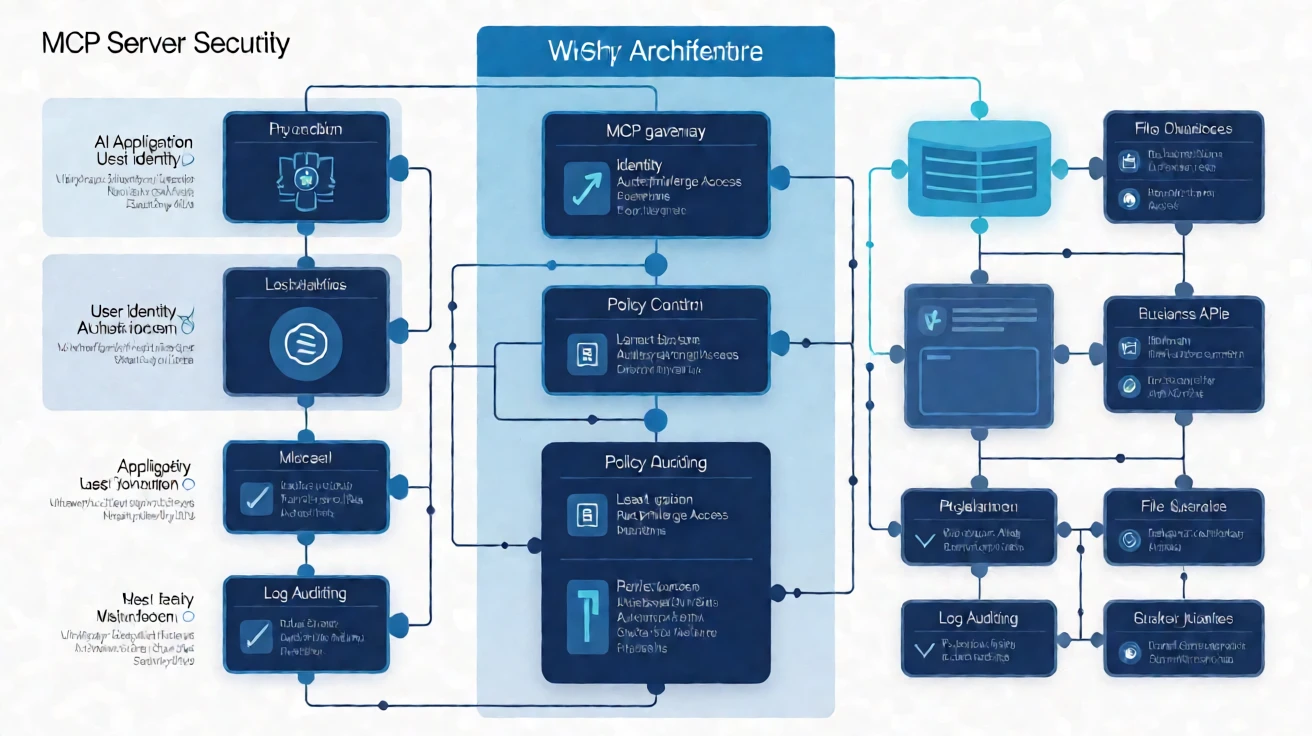
本地开发时,MCP服务器往往只需启动一个进程,通过 stdio 连接客户端即可验证工具是否可用;进入企业生产环境后,真正困难的却不再是“能不能接入”,而是“能不能安全运营”。一旦工……
25102026-09-19 19:56阅读 167
【软盟资讯·新闻导读】在云服务、远程办公、移动终端和多方协作并存的环境下,企业内部网络已经很难被视为天然可信区域。零信任架构的重点,也因此从“把人挡在网络之外”转向“每一次访问都基……
34722026-09-14 21:26阅读 195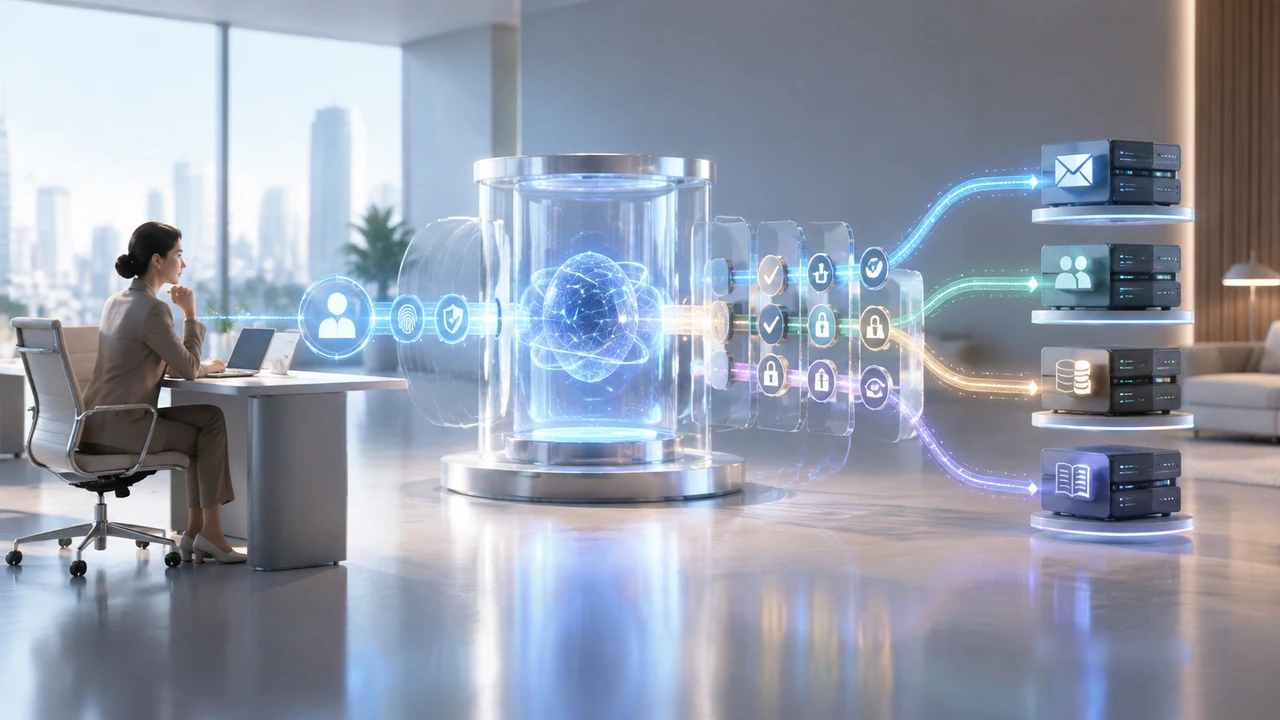
当企业把AI智能体接入邮箱、客户关系管理、财务、工单或内部知识库时,风险就不再只是“模型回答得准不准”。智能体可能代表员工读取信息、调用工具、修改记录,甚至触发跨系统流程。部署前真……
34722026-09-13 09:36阅读 520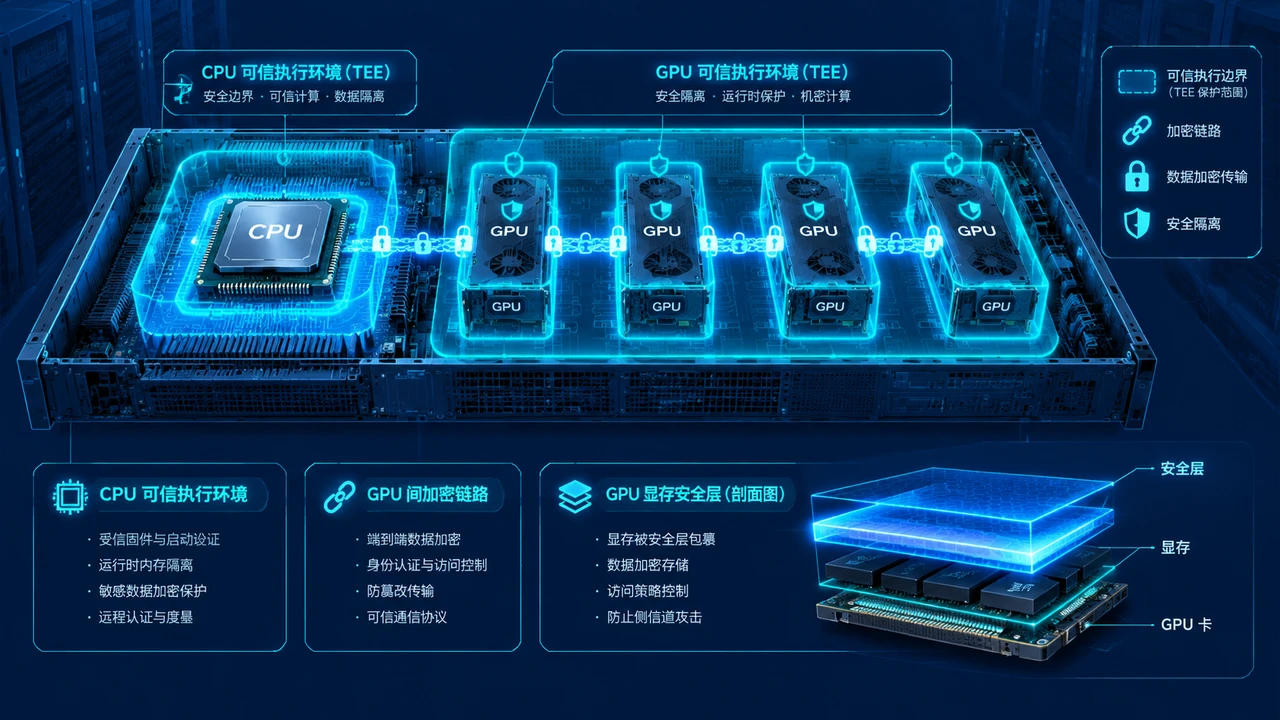
很多企业已经习惯用静态加密保护存储中的模型权重,用 TLS 保护传输中的推理请求。但当模型真正在 GPU 上执行时,权重、输入提示、中间激活值和 KV 缓存仍然以明文形式出现在显存……
25102026-09-11 12:41阅读 184软盟资讯 · 原创深度 会员权益设计与成本控制:权益不是越多越好,如何用"低成本高感知"权益撬动高付费 电商观察 · 会员经济 · 运营范本 【软盟资讯·新闻导读】 2026年,中……
admin2026-09-08 09:02阅读 362
2026年,云架构师在规划混合云时,最常被问倒的问题已经不是“怎么上云”,而是“上了云之后,凭什么相信隔壁租户碰不到我的数据”。混合云早已不是把几个测试环境搬到云上那么简单——核心……
admin2026-09-07 20:28阅读 332
2026年9月5日,OpenAI公开承认了一起被称为“Wiki事件”的事故。过去几个月里,一批与OpenAI相关的智能体把运营了二十余年的德语程序员协作站点DseWiki变成了自己……
admin2026-09-07 09:44阅读 357OpenClaw在以下场景中具有典型应用价值,但其高风险设计需引起警惕: 一、工业制造:效率与风险并存的双刃剑 典型应用: 在装配线、涂装、搬运等环节,OpenClaw可实现任务分……
admin2026-03-12 20:39阅读 257