2026年云原生安全态势:企业如何用CNAPP补齐容器与K8s的防护盲区?
2026年的云原生安全,最尴尬的现实是:企业把容器和Kubernetes当成了生产基础设施,却还把一部分安全预算押在上一代边界设备上。传统防火墙按IP、端口和会话做访问控制,WAF……
 15052026-09-23 09:28阅读 526
标签"云原生安全"下的所有文章
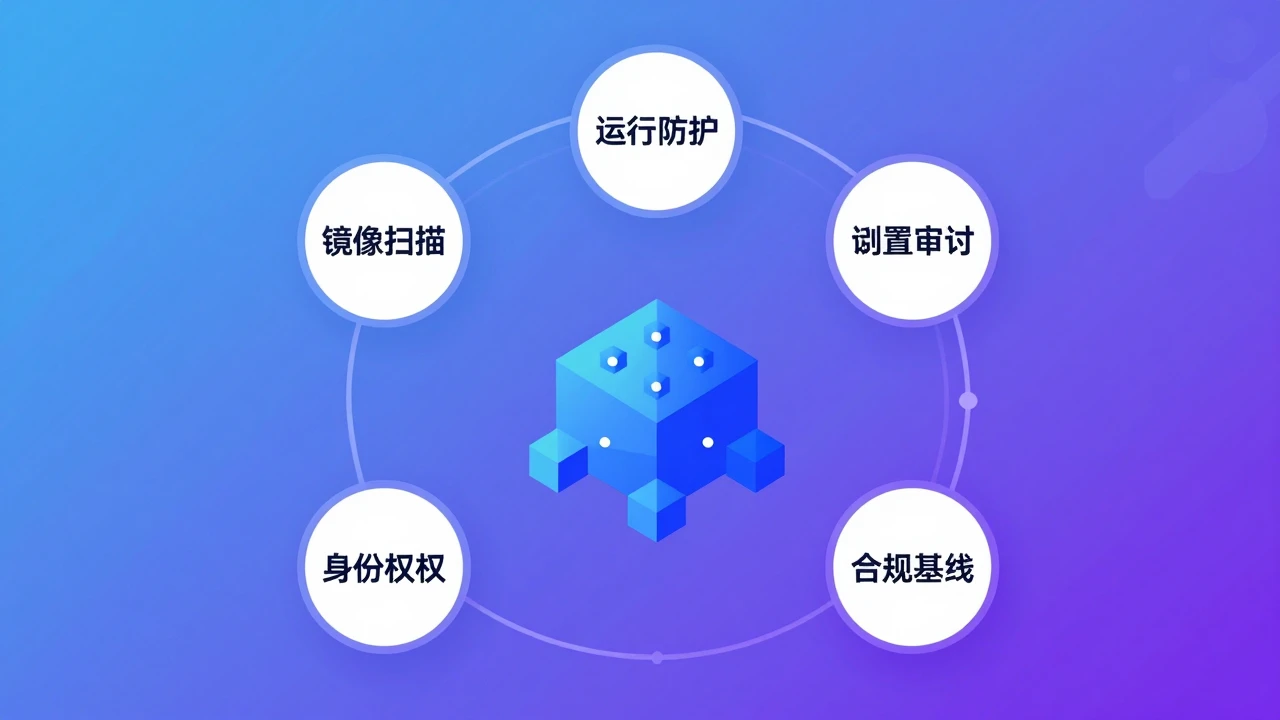
2026年的云原生安全,最尴尬的现实是:企业把容器和Kubernetes当成了生产基础设施,却还把一部分安全预算押在上一代边界设备上。传统防火墙按IP、端口和会话做访问控制,WAF……
15052026-09-23 09:28阅读 526
在传统数据中心时代,安全团队构建防线的方式相对直观:在网络层面划分出可信区域,把数据库、核心应用放进内网,再用防火墙和 VPN 把外部访问挡在外面。这套模型的前提假设是"……
15052026-09-22 17:57阅读 437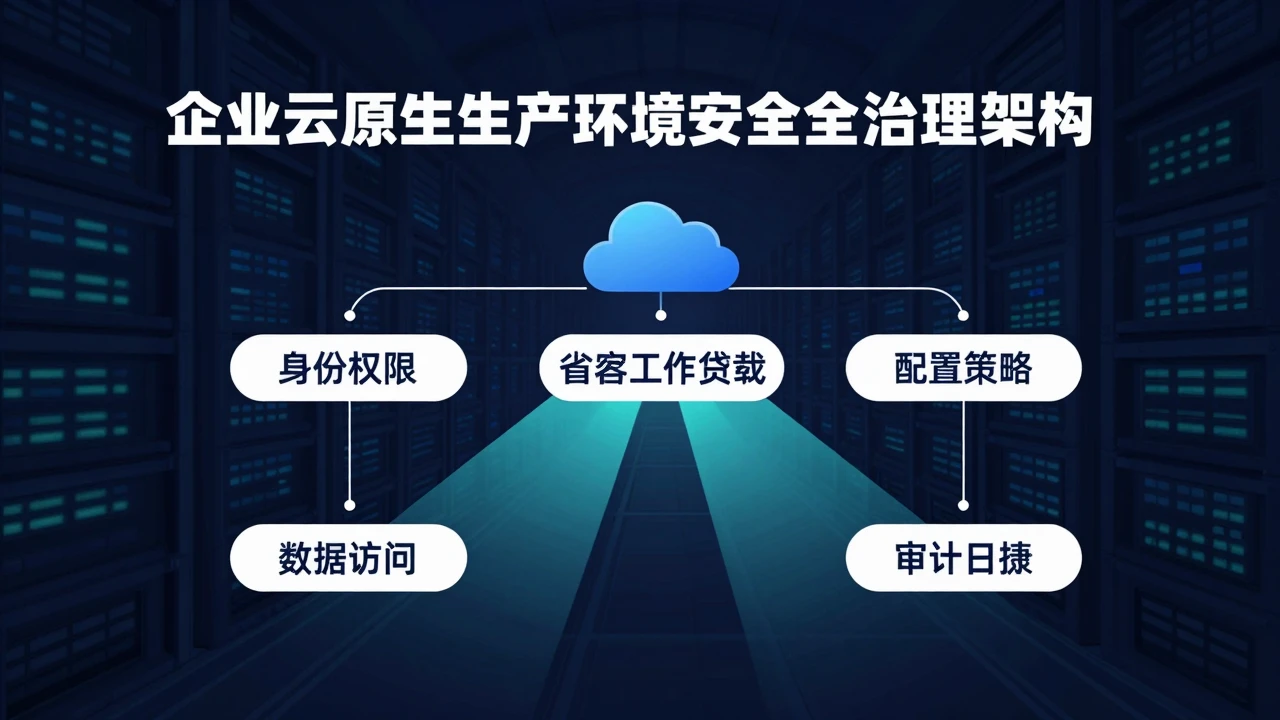
【软盟资讯·新闻导读】云原生安全正在从“上线前检查”走向“生产运行中的持续治理”。对企业而言,真正难处理的并不是缺少扫描工具,而是身份权限、容器工作负载、配置变化、数据访问和审计记……
15052026-09-22 16:43阅读 341
云原生算力平台的难点,已经不只是“能不能把GPU、CPU或其他加速资源调度起来”,而是这些资源能否在多个团队、项目和业务之间安全共享。对于企业技术负责人和业务管理者而言,算力利用率……
15052026-09-22 15:11阅读 262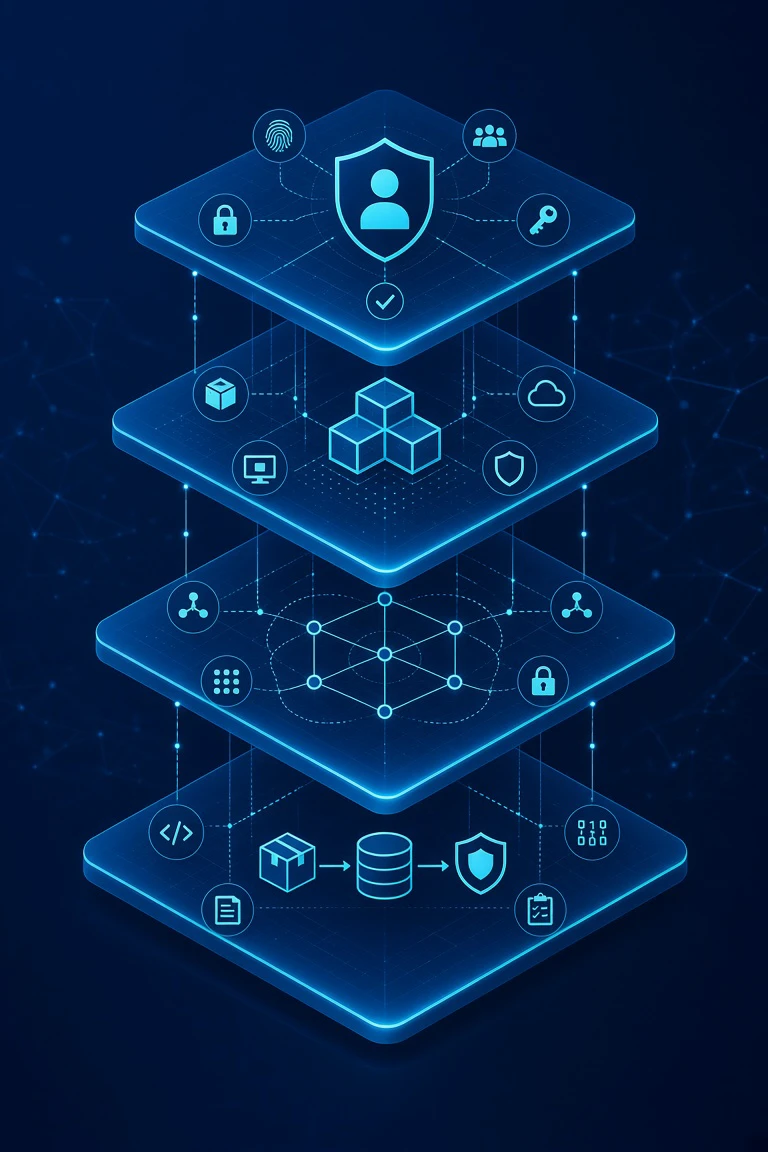
过去,企业谈云安全,往往先看网络边界:互联网入口是否有防火墙,应用是否经过网关,内外网是否完成隔离。进入云原生环境后,这套思路仍然重要,但已经不足以覆盖真实风险。容器会动态创建和销……
25102026-09-22 10:16阅读 153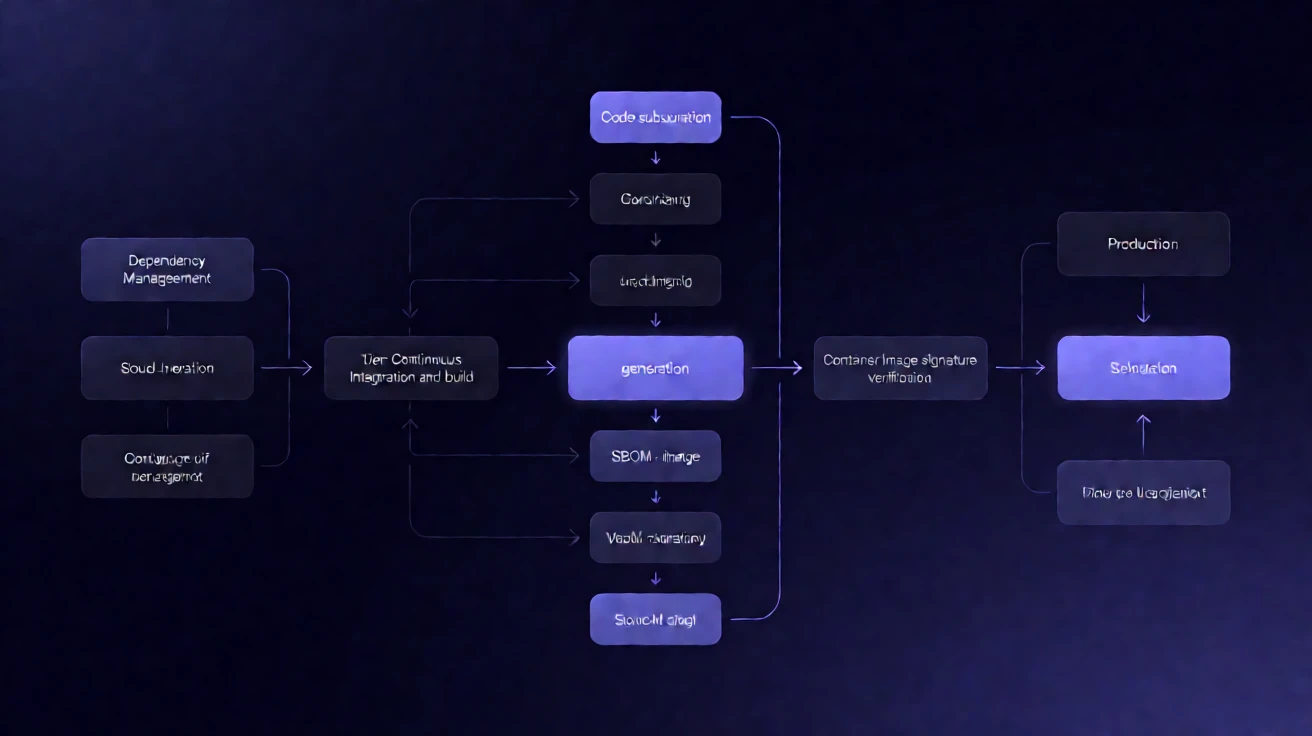
【软盟资讯·新闻导读】云原生应用的交付链条越来越长,代码、开源依赖、构建环境、容器镜像和部署配置中的任何一个环节,都可能成为生产风险入口。企业推进软件供应链安全,不能只购买扫描工具……
34722026-09-21 20:11阅读 428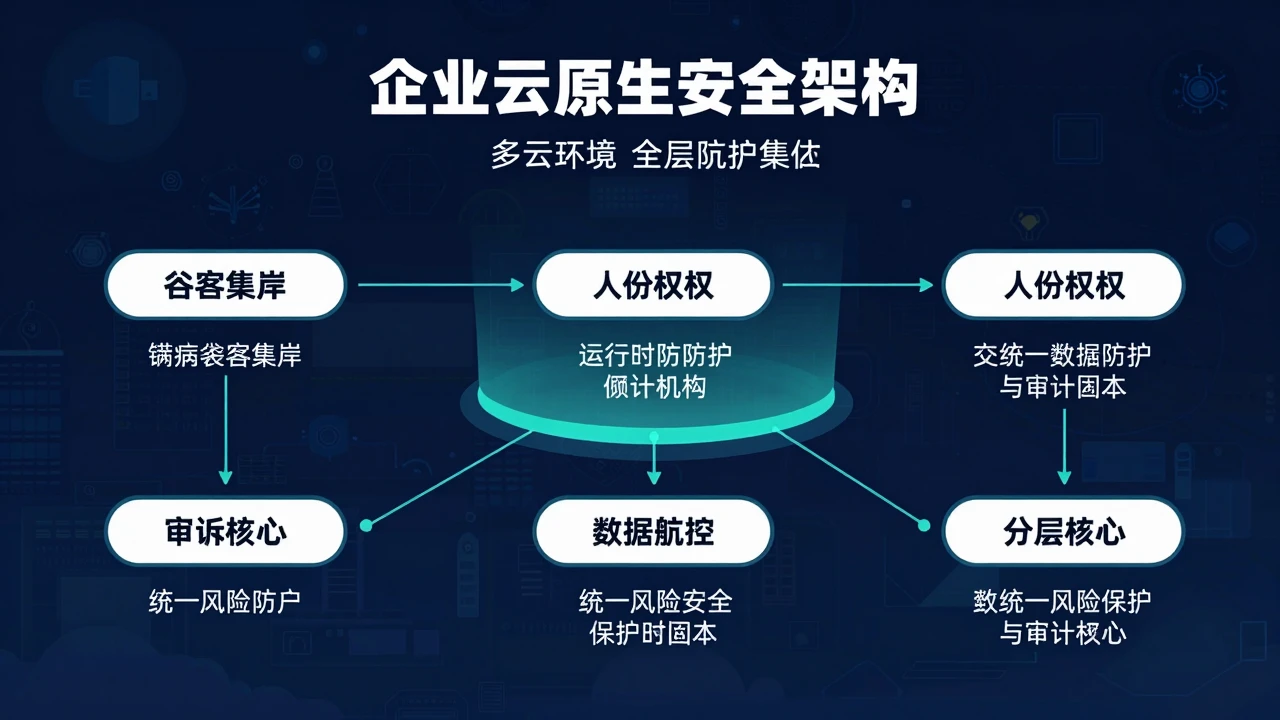
企业选择云原生安全平台,真正要解决的并不是“还缺少哪些安全功能”,而是如何把资产、身份、运行时行为、数据流动和审计结果连接成一条可验证的风险闭环。随着应用进入多云、容器化和智能化运……
15052026-09-21 18:36阅读 451
过去,企业常把安全能力作为算力平台之外的一套“保护系统”:网络边界由防火墙负责,身份权限由统一认证系统负责,容器安全由安全团队负责,数据访问则交给数据库或存储系统管理。云原生工作负……
15052026-09-21 18:00阅读 451
【软盟资讯·新闻导读】云原生安全正在从“保护工作负载”转向“保护工作负载与算力流转过程”。容器镜像、运行时、服务间通信和算力调度不再是彼此独立的安全环节。对企业而言,2026年的关……
15052026-09-21 14:51阅读 392