后量子密码迁移怎么做:先盘点协议与证书
后量子密码迁移不应从“批量更换算法”开始,而应先建立一份可验证、可更新的密码资产清单。安全架构师和技术管理者需要先回答:哪些证书、密钥、协议和系统正在使用公钥密码;它们保护的是身份……
 15052026-10-14 10:05阅读 428
标签"后量子密码"下的所有文章
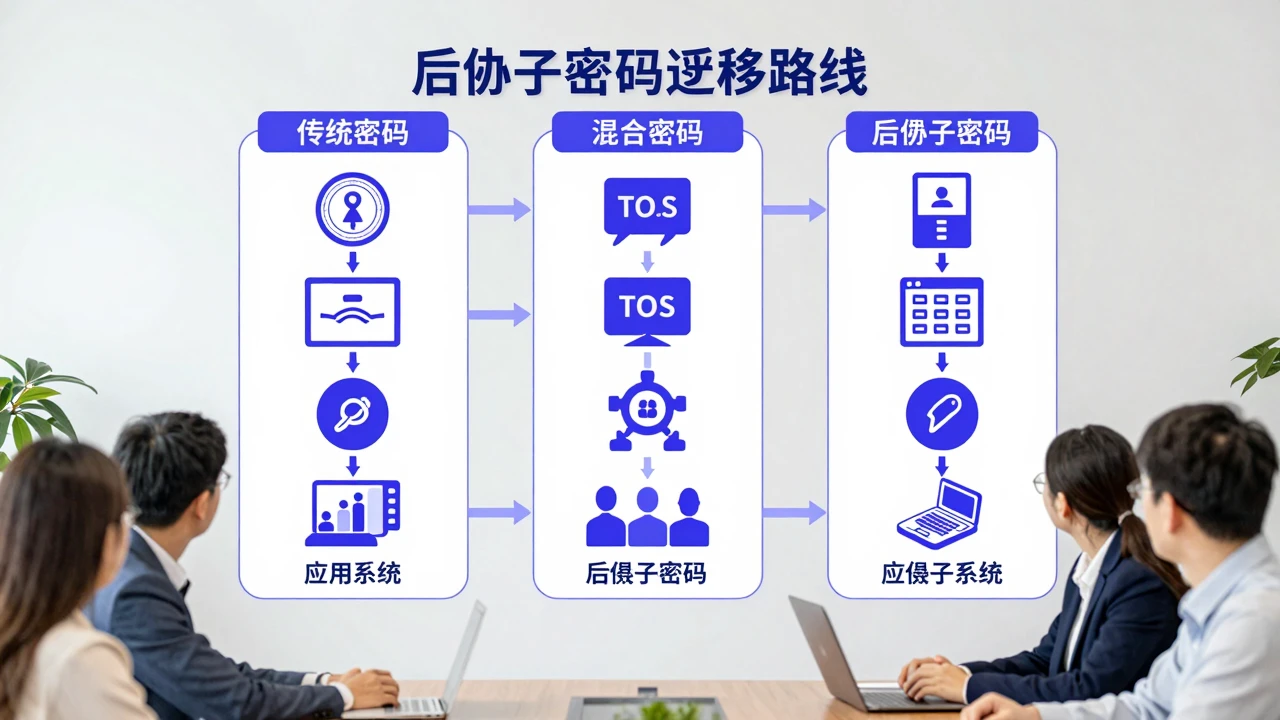
后量子密码迁移不应从“批量更换算法”开始,而应先建立一份可验证、可更新的密码资产清单。安全架构师和技术管理者需要先回答:哪些证书、密钥、协议和系统正在使用公钥密码;它们保护的是身份……
15052026-10-14 10:05阅读 428
后量子密码(PQC)迁移并不是一道等到量子计算机真正造出来才需要回答的题。对企业安全负责人、架构师与合规团队而言,真正的核心判断只有一句话:当敏感数据的保密年限,加上你完成密码体系……
34722026-10-06 00:04阅读 354
量子计算对现有公钥密码体系的冲击,已经从学术讨论演变为企业安全架构必须直面的现实议题。当“先收集、后解密”的存储攻击成为威胁模型中的常规假设,依赖 RSA 和椭圆曲线密码(ECC)……
25102026-09-23 10:53阅读 347
企业的后量子密码(PQC)迁移,已经不只是“把算法替换成更安全的版本”。对TLS体系而言,真正需要验证的是:新算法会不会拉长握手时间、放大证书链、增加CPU与带宽压力,以及是否能穿……
15052026-09-16 18:57阅读 464