云原生安全从“边界防护”走向运行时治理:企业如何评估身份、工作负载与供应链风险?
过去,企业谈云安全,往往先看网络边界:互联网入口是否有防火墙,应用是否经过网关,内外网是否完成隔离。进入云原生环境后,这套思路仍然重要,但已经不足以覆盖真实风险。容器会动态创建和销……
 25102026-09-22 10:16阅读 153
标签"软件供应链"下的所有文章
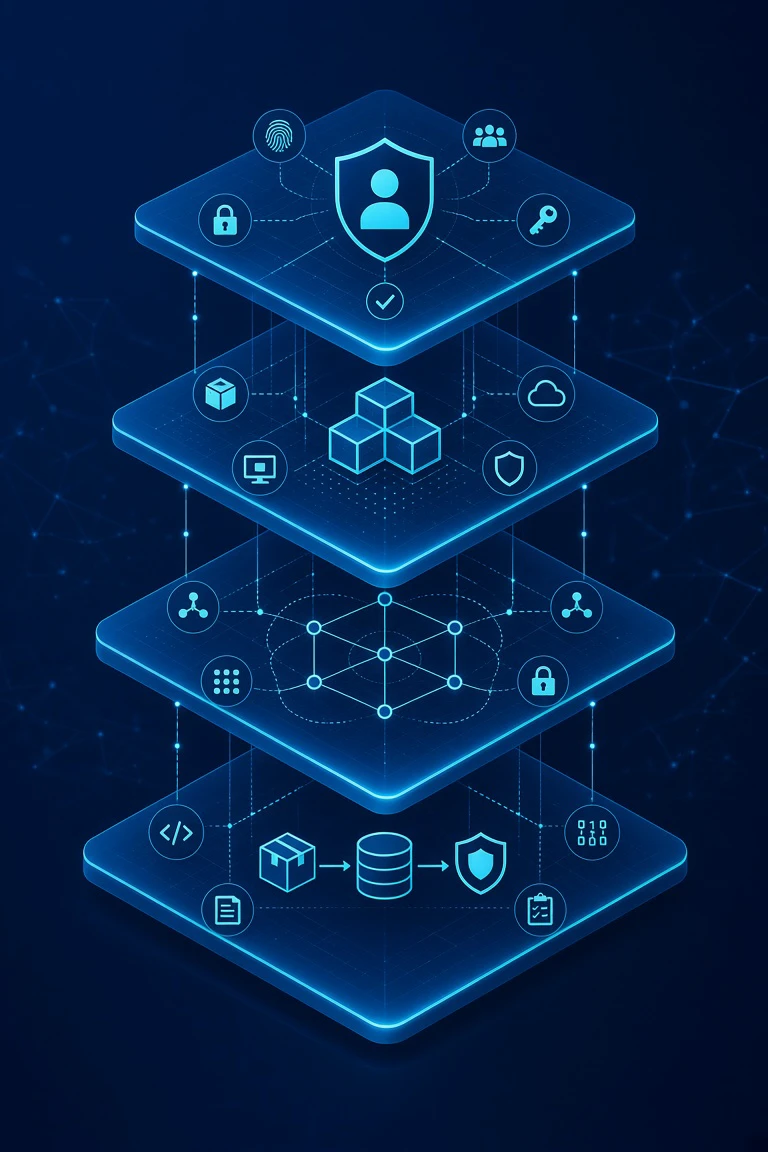
过去,企业谈云安全,往往先看网络边界:互联网入口是否有防火墙,应用是否经过网关,内外网是否完成隔离。进入云原生环境后,这套思路仍然重要,但已经不足以覆盖真实风险。容器会动态创建和销……
25102026-09-22 10:16阅读 153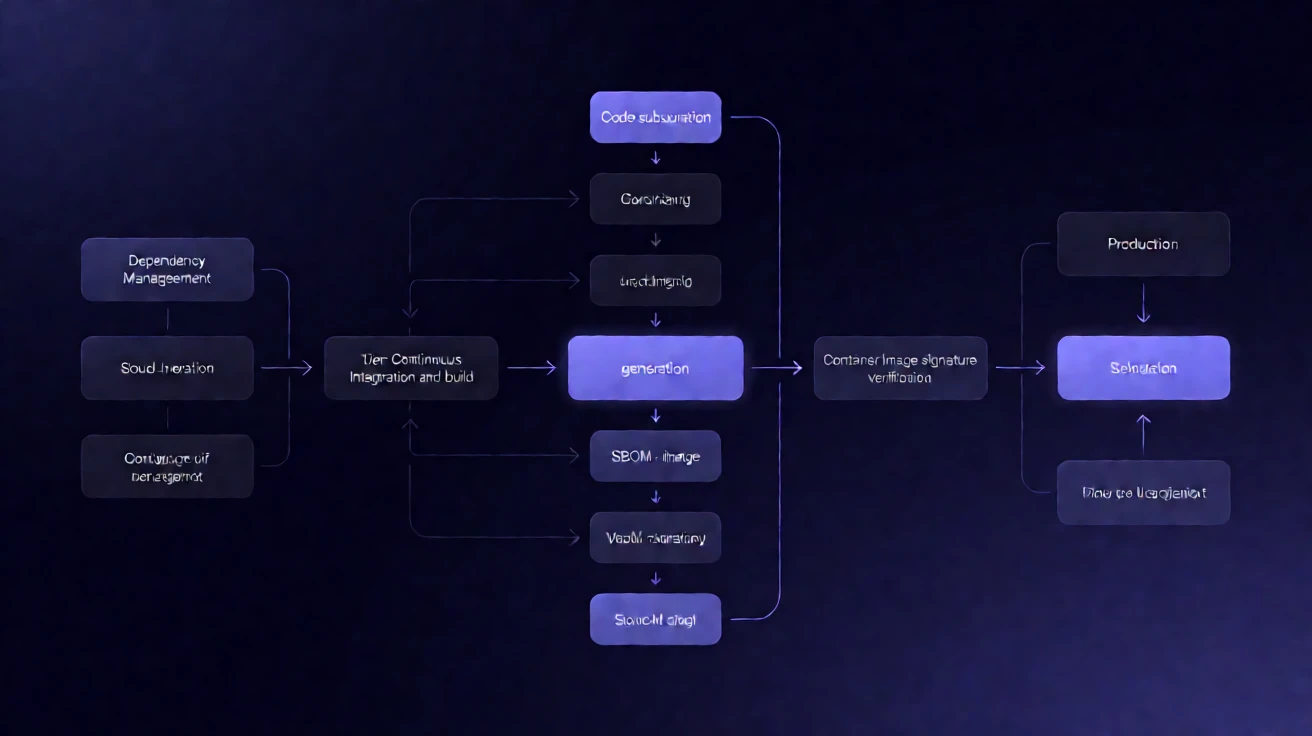
【软盟资讯·新闻导读】云原生应用的交付链条越来越长,代码、开源依赖、构建环境、容器镜像和部署配置中的任何一个环节,都可能成为生产风险入口。企业推进软件供应链安全,不能只购买扫描工具……
34722026-09-21 20:11阅读 428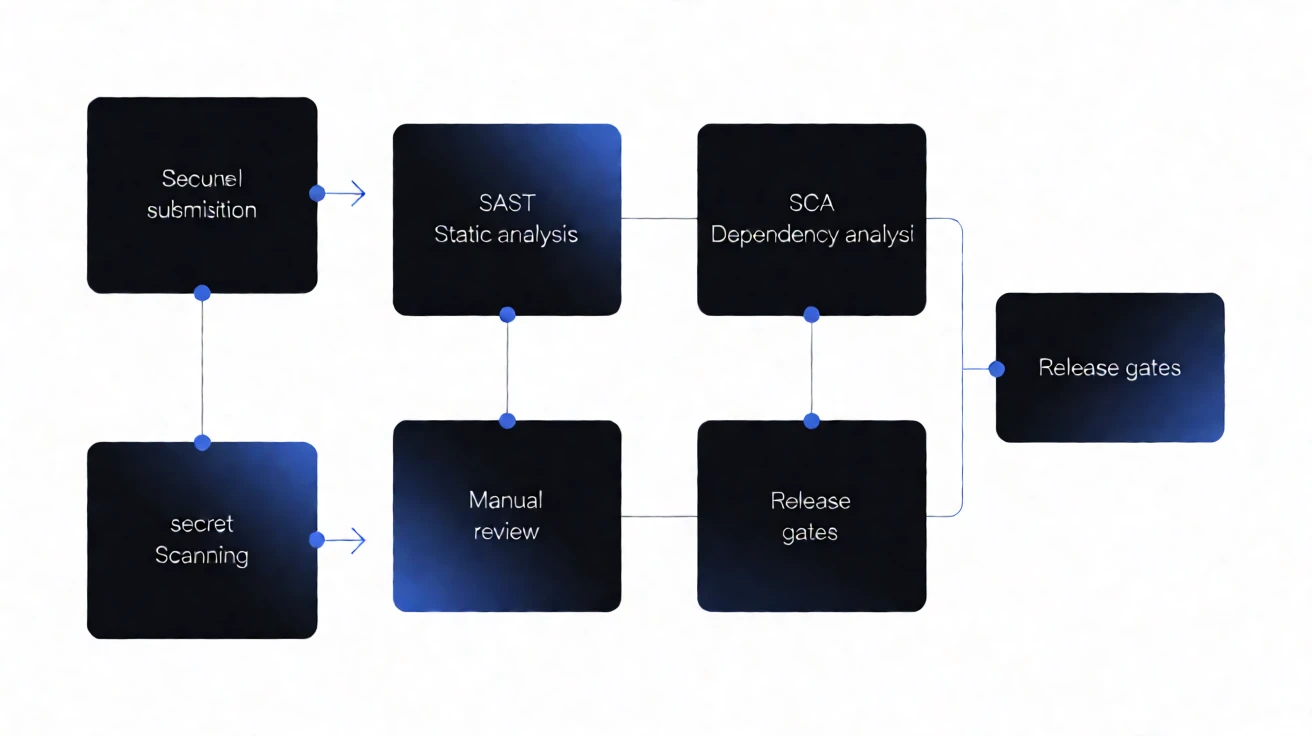
【软盟资讯·新闻导读】AI生成代码正在从开发者个人工具进入企业CI/CD流水线,安全治理的难点也随之变化:扫描工具能否理解业务上下文,误报如何处置,依赖和许可证如何留痕,敏感信息如……
25102026-09-20 19:00阅读 536
【软盟资讯·新闻导读】近期公开安全线索将注意力指向 AI 编程代理的“技能”更新链路:不可信仓库或被篡改的技能包,可能借助代理的工具调用权限影响本地开发环境。相关披露仍需结合厂商公……
15052026-09-20 09:29阅读 436
【软盟资讯·新闻导读】近日,多家媒体援引网络安全公司 Air 的披露称,Claude Code、OpenAI Codex、Gemini CLI 和 GitHub Copilot 等……
25102026-09-19 13:11阅读 321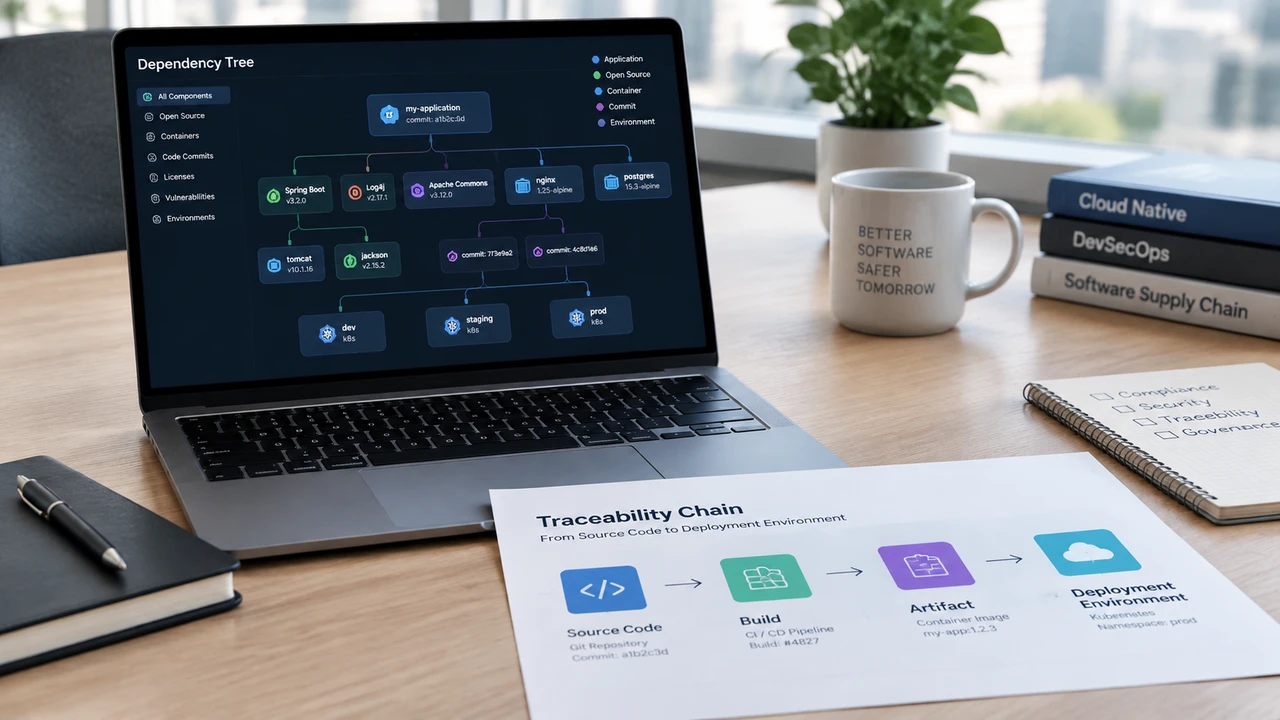
【软盟资讯·新闻导读】软件供应链安全正在从“上线前做一次检查”,转向覆盖依赖引入、代码提交、构建、发布和运行维护的持续治理。企业使用的开源组件、第三方工具、基础镜像和构建服务,都会……
15052026-09-15 15:48阅读 203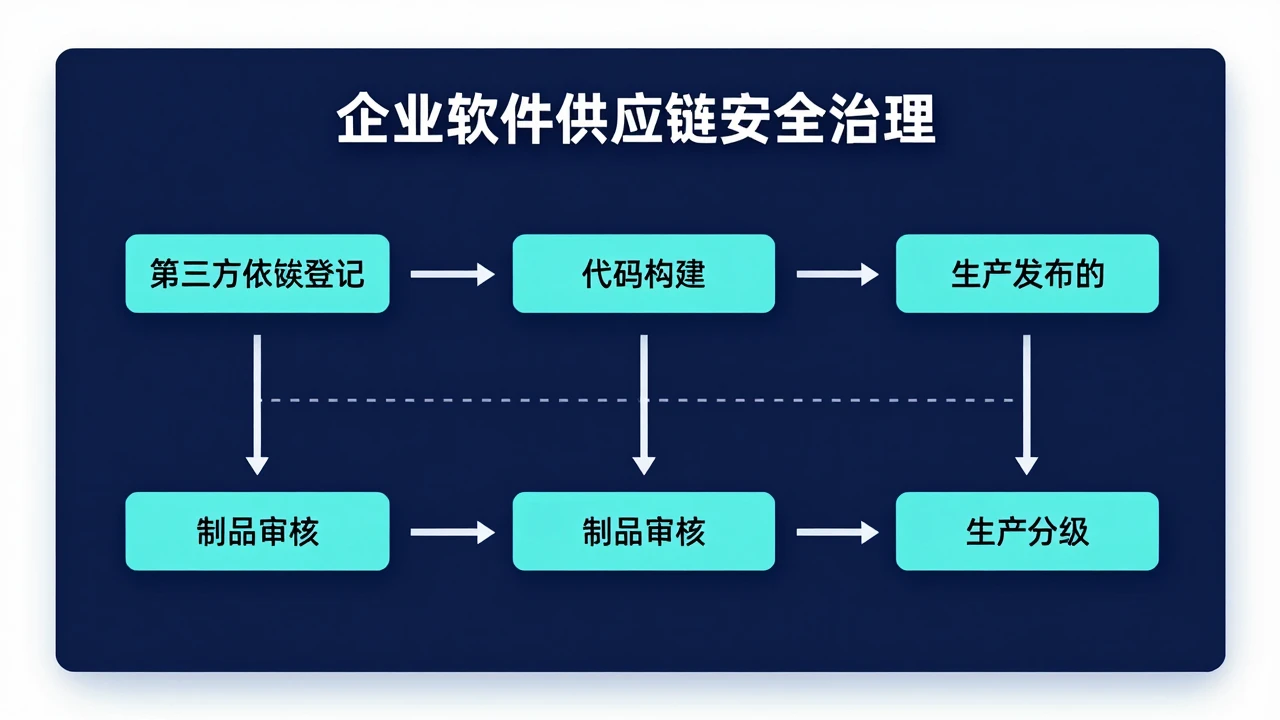
很多企业把软件供应链安全理解成“扫描一下依赖漏洞”,但真正容易出问题的地方,往往不是某个漏洞有没有被发现,而是依赖从哪里进入、谁批准使用、构建过程是否可信,以及最终发布的制品是否与……
15052026-09-08 23:29阅读 465当一次代码提交进入生产环境,真正需要保护的并不只是源代码本身。第三方依赖可能携带已知漏洞,构建环境可能被篡改,制品可能无法追溯,发布权限也可能被滥用。对于包含 AI 应用、模型调用……
admin2026-09-07 08:30阅读 557