微软正式开放"执行容器":为AI智能体划定受限运行环境,Anthropic与OpenAI将接入,企业部署前如何评估权限边界?
本周微软正式将"执行容器"(Microsoft Execution Containers,简称 MXC)推向商用(generally available),为运……
 25102026-10-12 09:19阅读 334
标签"零信任架构"下的所有文章
本周微软正式将"执行容器"(Microsoft Execution Containers,简称 MXC)推向商用(generally available),为运……
25102026-10-12 09:19阅读 334
在传统数据中心时代,安全团队构建防线的方式相对直观:在网络层面划分出可信区域,把数据库、核心应用放进内网,再用防火墙和 VPN 把外部访问挡在外面。这套模型的前提假设是"……
15052026-09-22 17:57阅读 437
【软盟资讯·新闻导读】云原生安全正在从“保护工作负载”转向“保护工作负载与算力流转过程”。容器镜像、运行时、服务间通信和算力调度不再是彼此独立的安全环节。对企业而言,2026年的关……
15052026-09-21 14:51阅读 392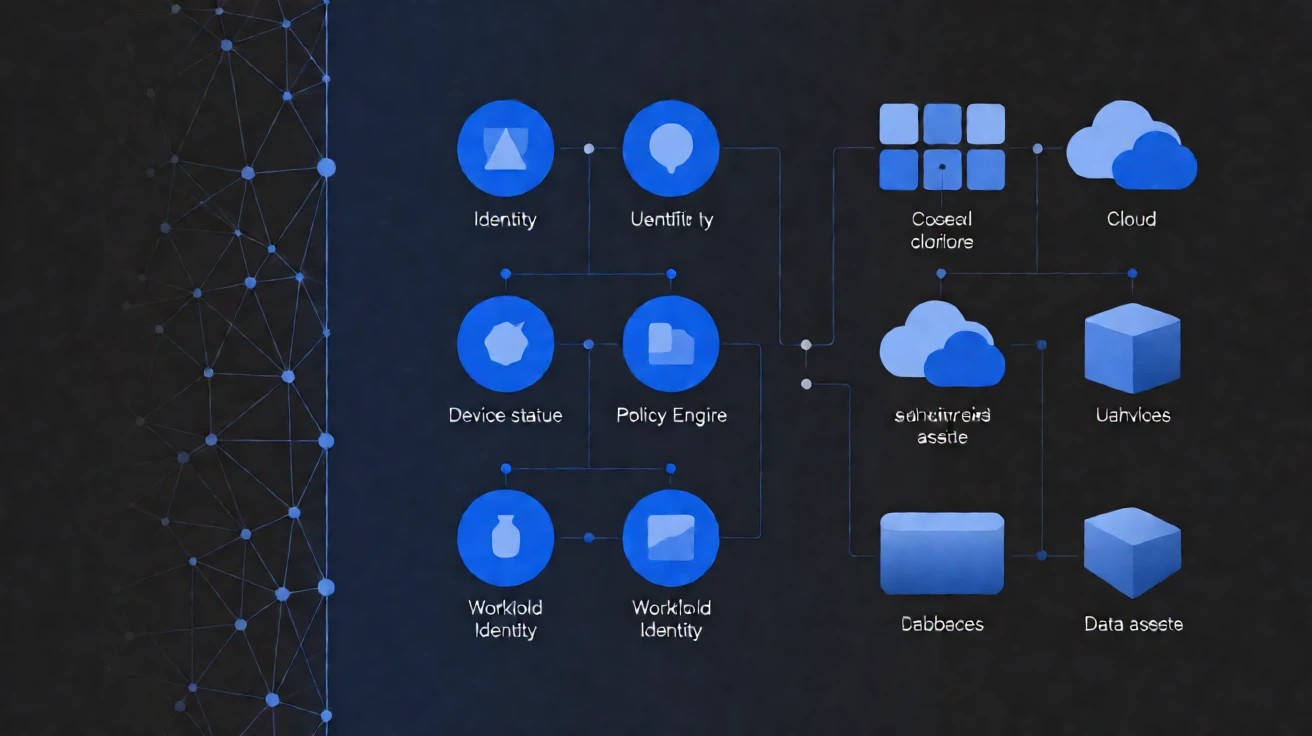
过去,企业安全架构往往围绕“网络边界”展开:数据中心、办公网和互联网之间设置防火墙、网闸或访问控制设备,内部系统默认拥有更高信任级别。进入多云、云原生和智能化工作负载阶段后,应用、……
34722026-09-20 21:30阅读 262
【软盟资讯·新闻导读】在云服务、远程办公、移动终端和多方协作并存的环境下,企业内部网络已经很难被视为天然可信区域。零信任架构的重点,也因此从“把人挡在网络之外”转向“每一次访问都基……
34722026-09-14 21:26阅读 195
当AI智能体从辅助工具演变为自主决策与执行者,企业安全团队面对的已不再是“要不要用AI”的选择题,而是“如何在AI重构的攻防格局中重建信任”的治理命题。传统基于物理边界和静态规则的……
34722026-09-13 15:51阅读 493